- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
A base de dados do Recenseamento Nacional de Bombeiros Portugueses (RNBP) foi alvo de um ciberataque que terá permitido o acesso e a cópia de dados pessoais de milhares de bombeiros portugueses.
De acordo com informações divulgadas pela Autoridade Nacional de Emergência e Proteção Civil (ANEPC), os dados potencialmente comprometidos incluem nome completo, número do Cartão de Cidadão, Número de Identificação Fiscal (NIF), número da Segurança Social, dados de utente de saúde, carta de condução, estado civil, data de nascimento, contactos, morada, fotografia e grupo sanguíneo.
Na sequência do incidente, a plataforma do RNBP foi suspensa preventivamente, tendo a ANEPC acionado mecanismos de resposta em articulação com o Centro Nacional de Cibersegurança (CNCS) e a Rede Nacional de Segurança Interna (RNSI). Segundo a entidade, estão a ser implementadas medidas adicionais de segurança para reforçar a proteção dos dados armazenados.
As autoridades alertam ainda para o aumento do risco de tentativas de fraude digital, incluindo ataques de phishing, smishing, vishing e quishing, recomendando especial atenção a mensagens, chamadas telefónicas ou códigos QR suspeitos.
O RNBP é o sistema responsável pelo registo e gestão dos bombeiros portugueses, abrangendo os quadros de comando, ativo, reserva e honra. De acordo com a Liga dos Bombeiros Portugueses, a plataforma contém cerca de 60 mil registos.
Fonte e Imagem: Agência Lusa, notícia sobre o ciberataque à base de dados do Recenseamento Nacional de Bombeiros Portugueses (RNBP).
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
Foram identificadas duas vulnerabilidades críticas de execução remota de código no PHP, corrigidas na release de emergência de 21 de outubro de 2026, ambas com CVSS v4.0 de 9.2/10 [1]. As vulnerabilidades são:
- CVE-2026-109618: o tratamento de situações de falta de memória pode interromper o PHP quando os dados internos do pedido estão apenas parcialmente inicializados, podendo esses dados ser tratados como válidos na limpeza subsequente [1][2];
- CVE-2026-109619: estado interno associado a um pedido pode subsistir depois de a memória que o suporta ter sido libertada, e ser utilizado por um pedido posterior tratado pelo mesmo worker [1][3].
São afetadas todas as instalações que servem pedidos web, incluindo PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed. A equipa de segurança do PHP identifica o mod_php como o cenário de maior risco, tendo validado a execução de código contra essa configuração com os limites de memória e de input predefinidos [1][2].
São afetadas as seguintes versões [1]:
• PHP 8.5: versões anteriores à 8.5.12
• PHP 8.4: versões anteriores à 8.4.27
• PHP 8.3: versões anteriores à 8.3.36
• PHP 8.2: versões anteriores à 8.2.35
• PHP 8.1 e anteriores: todas as versões
Fonte: https://dyn.cncs.gov.pt/pt/alertas
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
A Câmara Municipal de Ovar informou que o ataque informático ocorrido no passado domingo poderá ter comprometido dados pessoais de munícipes e utilizadores dos serviços municipais. A autarquia alerta para a possibilidade de utilização indevida dessas informações, incluindo tentativas de fraude, phishing e usurpação de identidade.
De acordo com um comunicado divulgado pelo município, a dimensão do incidente poderá envolver diferentes tipos de dados pessoais tratados pela autarquia. O caso continua sob investigação, enquanto decorrem medidas de contenção e recuperação dos sistemas afetados.
Os serviços municipais permanecem condicionados devido ao impacto do ataque nos sistemas informáticos. A Câmara refere que, após a deteção do incidente, foram imediatamente acionados mecanismos de mitigação para limitar os danos e reforçar a proteção da infraestrutura tecnológica.
Face aos riscos identificados, a autarquia recomenda aos cidadãos que mantenham especial atenção a mensagens, chamadas ou contactos suspeitos que aparentem ser provenientes dos serviços municipais. É igualmente aconselhado que não sejam fornecidos dados pessoais, credenciais de acesso ou informações bancárias sem que a autenticidade do contacto seja previamente confirmada.
O município garante que continuará a acompanhar a situação, desenvolvendo todas as diligências necessárias para apurar a extensão do incidente e minimizar os seus impactos. Novas informações serão divulgadas à medida que o processo avance.
A Câmara Municipal de Ovar lamenta os constrangimentos causados e reforça o compromisso com a proteção dos dados pessoais, a segurança da informação e a transparência junto dos cidadãos.
Fonte: Jornal de Notícias (JN) e Câmara Municipal de Ovar.
Texto adaptado com base na informação divulgada pelo Jornal de Notícias (JN) e pela Câmara Municipal de Ovar
https://www.jn.pt/pais/artigo/ataque-informatico-deixa-camara-de-ovar-sem-servicos-ate-quarta-feira/18138392
https://www.facebook.com/cm.ovar/posts/comunicado-o-munic%C3%ADpio-de-ovar-informa-que-foi-v%C3%ADtima-de-um-ataque-inform%C3%A1tico-e/1560008769500414/
Imagem: Facebook Câmara Municipal de Ovar
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
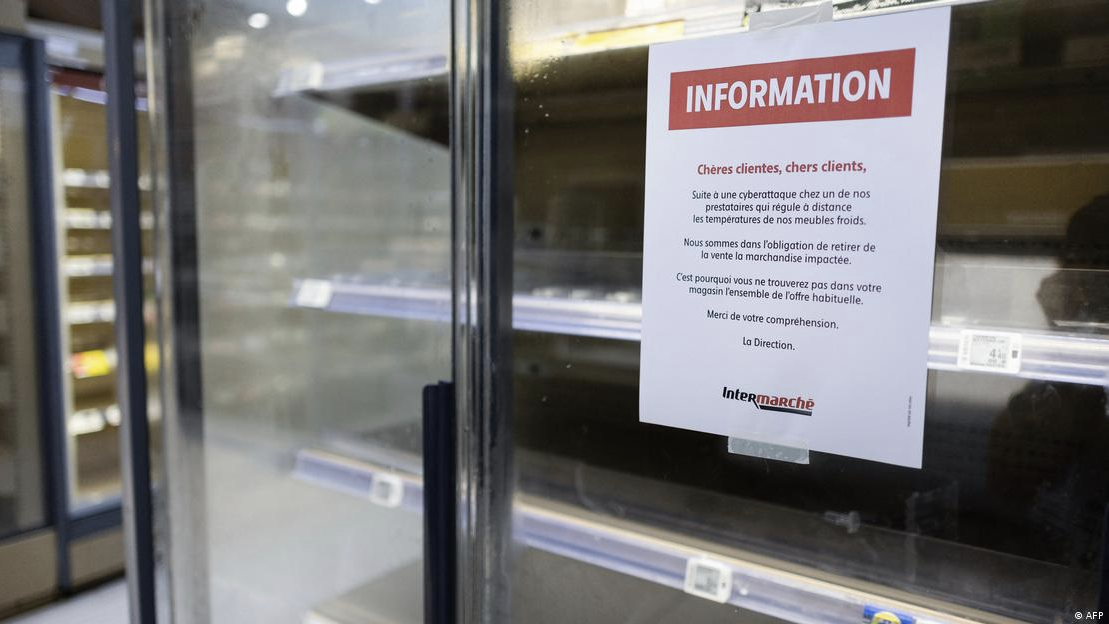
Um ciberataque de grande escala afetou sistemas de refrigeração de centenas de supermercados em França, levando ao aumento da temperatura de equipamentos até aos 50°C durante várias horas. O incidente provocou a destruição de grandes quantidades de alimentos e foi associado a alguns casos de incêndio.
Entre as empresas afetadas estão as redes Intermarché e Coopérative U, que confirmaram impactos em várias lojas e a necessidade de descartar produtos alimentares por precaução sanitária. As autoridades francesas classificaram o ataque como sem precedentes e iniciaram uma investigação através da agência nacional de cibersegurança (ANSSI).
As autoridades admitem que o incidente possa ter ultrapassado as fronteiras francesas, existindo relatos de problemas de segurança em redes de supermercados nos Países Baixos, Bélgica e Luxemburgo. As primeiras investigações apontam para uma vulnerabilidade num software de gestão de refrigeração fornecido pela empresa dinamarquesa Danfoss, cujos sistemas afetados estariam a operar com versões desatualizadas.
O caso reforça as preocupações crescentes na Europa sobre os riscos dos ciberataques a infraestruturas e serviços essenciais.
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
A MyCiber é a plataforma oficial do Centro Nacional de Cibersegurança (CNCS) que permite às entidades abrangidas pelo novo regime jurídico da cibersegurança efetuar o seu registo e cumprir as obrigações legais previstas, até dia 15 de setembro de 2026.
A plataforma destina-se a organizações públicas e privadas que operam em setores essenciais ou importantes, constituindo um passo fundamental para o cumprimento dos requisitos introduzidos pela Diretiva NIS2 em Portugal.
A MyCiber constitui o ponto central de comunicação entre as organizações abrangidas e as autoridades competentes, permitindo o registo e identificação das entidades, a comunicação de responsáveis de cibersegurança e a notificação de incidentes de segurança.
As entidades que ainda não efetuaram o registo devem verificar a sua elegibilidade e proceder à submissão da informação necessária através da plataforma MyCiber, acessível em myciber.gov.pt. O incumprimento das obrigações previstas no Regime Jurídico da Cibersegurança pode dar origem à aplicação de medidas de supervisão e sanções legalmente previstas
Caso necessite de esclarecimentos adicionais ou apoio no processo de registo na plataforma MyCiber, poderá entrar em contacto através do email
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
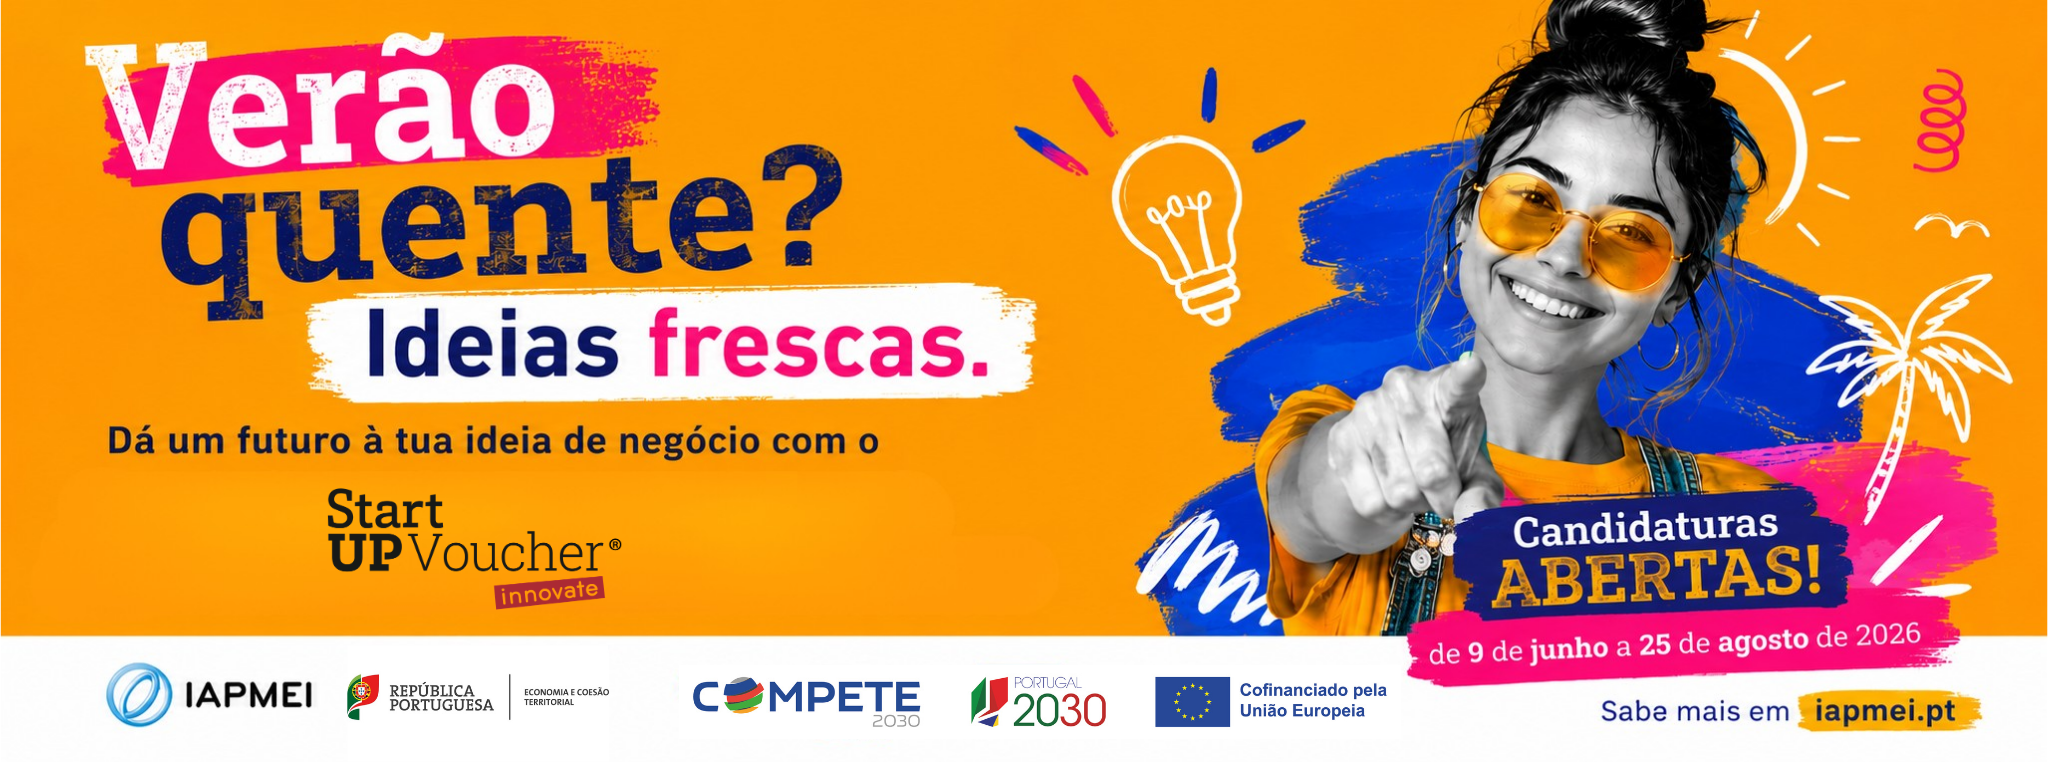
Divulgamos a abertura de uma nova Open Call do StartUP Voucher Innovate, uma iniciativa promovida pelo IAPMEI que pretende apoiar a criação do próprio emprego e o desenvolvimento de projetos empresariais inovadores em áreas de base tecnológica, incluindo domínios como a cibersegurança e a segurança da informação.
Sobre o StartUP Voucher Innovate
O programa destina-se a jovens com projetos empresariais em fase de ideia, promovendo a sua evolução através de um percurso estruturado de capacitação, mentoria e acompanhamento especializado.
Destinatários
- Jovens até aos 29 anos;
- Licenciados ou detentores de grau académico superior;
- Com domicílio fiscal nas regiões NUTS II Norte, Centro ou Alentejo;
- Com projetos empresariais em fase de ideia.
Benefícios
- Bolsa mensal de 900€;
- Prémios intercalares;
- Prémio de concretização;
- Acesso à Rede Nacional de Incubadoras;
- Mentoria especializada;
- Ações de capacitação e networking;
- Participação em bootcamps, workshops e eventos de demonstração.
Prazo de candidatura 📅 Até às 18h00 do dia 25 de agosto de 2026.
Mais informações em: https://www.iapmei.pt/PRODUTOS-E-SERVICOS/Empreendedorismo-Inovacao/Empreendedorismo-(1)/StartUP-Voucher-2025-2026.aspx
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
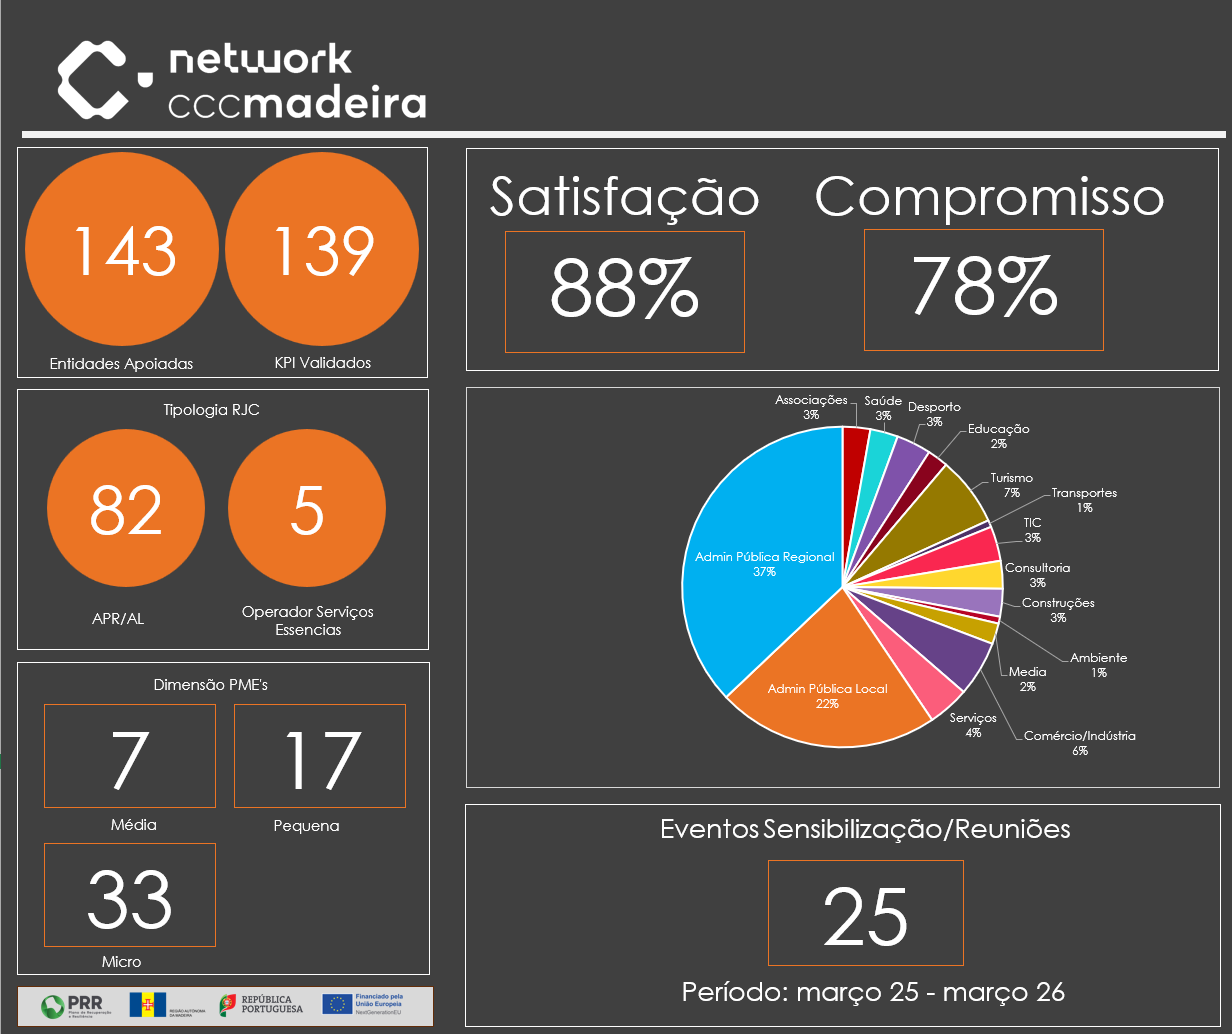
Entre março 2025 e março 2026, o CCC Madeira apoiou um conjunto diversificado de organizações na implementação de práticas, processos e tecnologias de cibersegurança. Cerca de 59% das organizações apoiadas pertencem à Administração Pública Regional e Local e 41 do setor privado e outras entidades, contribuindo para o aumento da resiliência digital e da proteção de dados críticos.
No total, a iniciativa apoiou 143 entidades na melhoria da sua postura em cibersegurança, registando uma taxa de satisfação de 88% e uma taxa de compromisso de 78%, no âmbito dos 139 KPI validados.
Na Tipologia RJC, as entidades distribuem-se por duas categorias. A maioria enquadra-se na categoria APR/AL, representando o principal público-alvo da iniciativa. Existe ainda um número mais reduzido de Operadores de Serviços Essenciais, normalmente organizações sujeitas a requisitos acrescidos de segurança e resiliência.
O programa realizou ainda 25 ações de sensibilização, promovendo o reforço da resiliência digital em organizações de diferentes dimensões.
A iniciativa indica um impacto significativo na melhoria da maturidade em cibersegurança da Região Autónoma da Madeira, com forte incidência na Administração Pública, como também no apoio transversal a setores estratégicos, incluindo micro, pequenas e médias empresas.
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
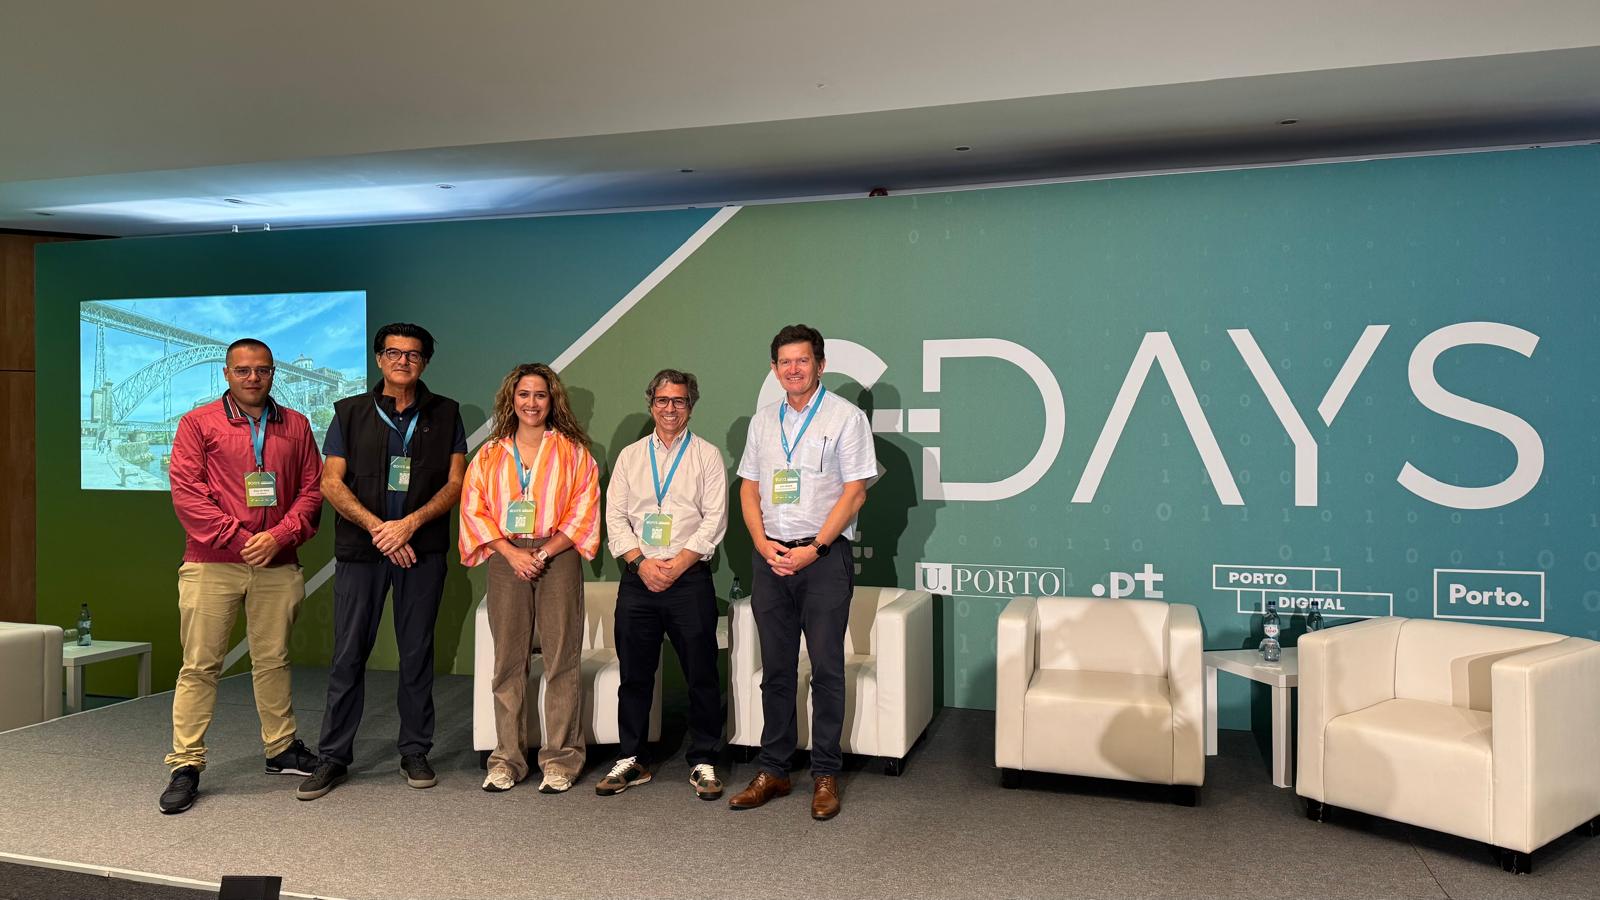
Dinamizada pelo Centro Nacional de Cibersegurança (CNCS), a C-DAYS é um evento de referência nacional na área da cibersegurança, que pretende ser um espaço de reflexão, esclarecimento e partilha de boas práticas.
Já na sua 12.ª edição, a C-DAYS 2026 transformou o Centro de Congressos da Alfândega do Porto num espaço de partilha de conhecimentos e de criação de sinergias, permitindo a profissionais e entusiastas da área da cibersegurança participar em sessões dedicadas aos mais variados temas, como workshops técnicos, palestras pedagógicas e debates entre demais especialistas.
Foi neste espírito que a equipa do CCC-Madeira marcou presença neste evento, interagindo com a comunidade nacional e internacional de cibersegurança, promovendo a partilha de conhecimentos e a aquisição de novas perspetivas para o futuro. Ao longo dos dias 16 a 18 de junho, o CCC-Madeira, para além de interagir com os restantes CCC que integram a rede C-Network, aproveitou a oportunidade para alinhar estratégias e validar resultados com o CNCS.
O CCC-Madeira aproveita para agradecer a todos aqueles que partilharam as suas experiências e metodologias nesta área, contribuindo, em última análise, para o enriquecimento da nossa capacidade de atuação junto das entidades apoiadas. De igual forma, agradecemos ao CNCS e à Universidade do Porto pela organização e promoção desta conferência.
- Detalhes
#PRR #NextGenerationEU #construirOFuturo #resiliencia #transicaodigital #transicaoclimatica #somosprr
O CEO Fraud e o Business Email Compromise Fraud (BEC) são ataques de engenharia social que recorrem à utilização de emails ou mensagens de texto, incluindo SMS e aplicações de mensagens, com o objetivo de enganar colaboradores de organizações.
Nestes ataques, um agente malicioso faz‑se passar por uma entidade ligada à organização‑alvo (por exemplo, o/a Diretor(a) Executivo(a) ou um fornecedor) e dirige pedidos, tipicamente de natureza financeira, a colaboradores dessa organização. Estes pedidos invocam, por vezes, um caráter urgente ou reservado, podendo conduzir à realização de transferências bancárias para contas controladas pelo atacante.
Atualmente, representa 18% dos incidentes de engenharia social reportados ao CERT.PT, assumindo‑se como um vetor de risco cada vez mais relevante para organizações e cidadãos. Neste contexto, o Centro Nacional de Cibersegurança (CNCS) chama a atenção para as metodologias utilizadas pelos atacantes e para as boas práticas de prevenção, nomeadamente:
- Limitar, sempre que possível, a visibilidade pública de organigramas e contactos internos da organização, bem como sensibilizar os colaboradores para os riscos associados à divulgação de informação profissional online, dificultando a recolha de dados necessários para este tipo de ataque;
- Aplicar a autenticação multifator em todas as contas da organização, reduzindo o risco de comprometimento;
- Implementar mecanismos que garantam a autenticação das comunicações por email, nomeadamente SPF, DKIM e DMARC;
- Restringir a receção de emails provenientes de domínios registados recentemente ou com pequenas variações tipográficas em relação ao domínio da organização;
- Implementar um sistema de gestão de fornecedores que assegure uma lista atualizada, com pontos de contacto verificados e pelo menos duas vias alternativas de contacto para cada fornecedor;
- Adotar medidas que garantam que qualquer alteração aos dados de um fornecedor só possa ser efetuada pelo próprio.
Com vista a um maior aprofundamento da temática, o CCC-Madeira recomenda a consulta do guia publicado pelo CNCS, o qual permite compreender de forma estruturada o funcionamento deste tipo de ataque e identificar boas práticas essenciais para a sua prevenção e mitigação.
Mais informações: https://www.cncs.gov.pt/pt/contexto-atual-ceo-fraud/
Guia: https://www.cncs.gov.pt/docs/ceofraudbec.pdf
Mais artigos …
- Novo Regime da Cibersegurança já está em vigor: CNCS lança simulador para apoiar entidades
- Segurança duplamente reforçada no portal da Segurança Social
- Webinar NCC-PT apresenta oportunidades de financiamento até 200 mil euros para projetos de cibersegurança
- Workshop de Sensibilização sobre Cibersegurança para as Entidades Desportivas
Centro de Competências em Cibersegurança | Madeira
Palácio do Governo Regional - Avenida Zarco
9004-527 Funchal
Telf: +351 291 145 178